Superare le sfide dei dati nell’Intelligenza Artificiale
Dati sporchi, scarsi o isolati dai sistemi di produzione frenano l’IA aziendale: qualità, quantità, velocità, disponibilità e integrazione sono i cinque nodi, con le misure per superarli.

Dati sporchi, scarsi o isolati dai sistemi di produzione frenano l’IA aziendale: qualità, quantità, velocità, disponibilità e integrazione sono i cinque nodi, con le misure per superarli.
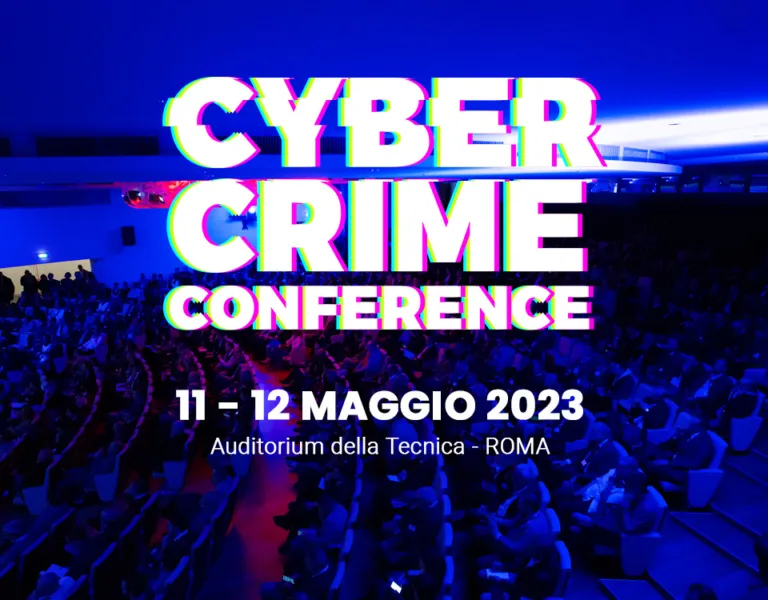
Cyber-Crime Conference all’Auditorium della Tecnica di Roma l’11 e 12 maggio: oltre 1000 partecipanti e interventi su cyber warfare, Quantum Security e Digital Forensics, con CYBER 4.0 e SOCINT.
Il modello GRCI (Governance, Risk Management, Compliance, Incident Handling) richiede un data modeling coerente: scale qualitative e tool esistenti non bastano a sostenere decisioni e accountability.
Il sondaggio SANS DevSecOps 2022, commissionato da Synopsys, mostra come automazione, analisi statica e policy-as-code riducano il carico di prioritizzazione e triage delle vulnerabilità nei team.
Dal termine coniato da Aneesh Aneesh nel 2002 ai rischi di bias e sorveglianza: algoritmi e IA tra lacune giuridiche, GDPR, Decreto Trasparenza e uso in cybersecurity, con la richiesta di Ethical AI.
Dalla definizione europea di infrastruttura critica agli attacchi alle strutture nucleari, da Slammer a Stuxnet e BlackEnergy3, fino agli approcci di IAEA e WINS e all’inversione della regola C.I.A.
ChatGPT è di nuovo operativo in Italia dopo lo stop di aprile: OpenAI ha aggiornato l’informativa e introdotto age-verification e cancellazione dei dati; l’AI Act accelera e cresce l’AIaaS.
Cyber Threat Intelligence, Cyber Intelligence e Cyber Counter Intelligence si sovrappongono e hanno definizioni variabili: li distinguono i livelli tattico, operazionale e strategico.

Il 2 maggio a Bari la seconda edizione dell’International Workshop su Cyber Security, Strategy and Law, organizzato dall’Università di Bari e dal Jerusalem Institute for Strategy and Security, con tre panel.
Intervento di Francesco Schifilliti sulla dottrina Gerasimov: connessioni tra cyber criminali, hacktivist e attaccanti Nation-State russi nelle Cyber Operation della guerra ibrida russo-ucraina.
Quali dati personali si trovano in rete, come vengono ceduti da reti sociali, cookies e siti web e come li usa un attaccante: perché pensare di non avere nulla da nascondere facilita il furto di identità.
Intervento di Alexander Seger, Council of Europe: negoziato ONU su una convenzione contro l’uso delle ICT a fini criminali, da concludere entro gennaio 2024, e Secondo Protocollo alla Convenzione di Budapest.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.