Zero-day nelle VPN Check Point: CISA impone la patch in tre giorni mentre Qilin sfrutta la falla
Zero-day Check Point CVE-2026-50751 (CVSS 9,3) sfruttato da Qilin: CISA impone la patch alle agenzie federali entro l’11 giugno.

Zero-day Check Point CVE-2026-50751 (CVSS 9,3) sfruttato da Qilin: CISA impone la patch alle agenzie federali entro l’11 giugno.
Il worm Miasma compromette 73 repository Microsoft su GitHub: il malware si esegue aprendo il progetto in Claude Code, Cursor o VS Code.
La riforma ENISA al Consiglio UE del 9 giugno: mandato operativo, allerte precoci, database delle vulnerabilità e budget in crescita di oltre il 75 per cento.
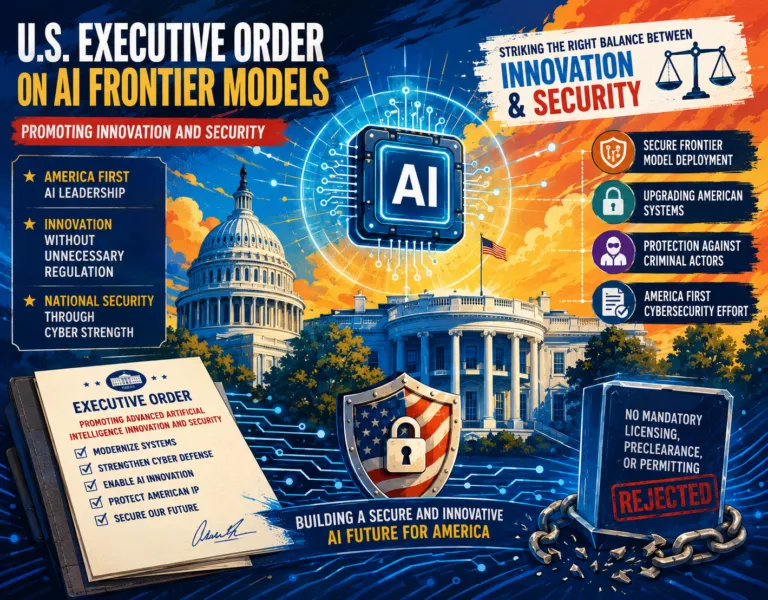
L’ordine esecutivo USA del 2 giugno 2026 su AI e sicurezza ha cinque sezioni: difesa cyber federale entro 30 giorni, framework volontario per i modelli di frontiera e nessuna licenza obbligatoria.
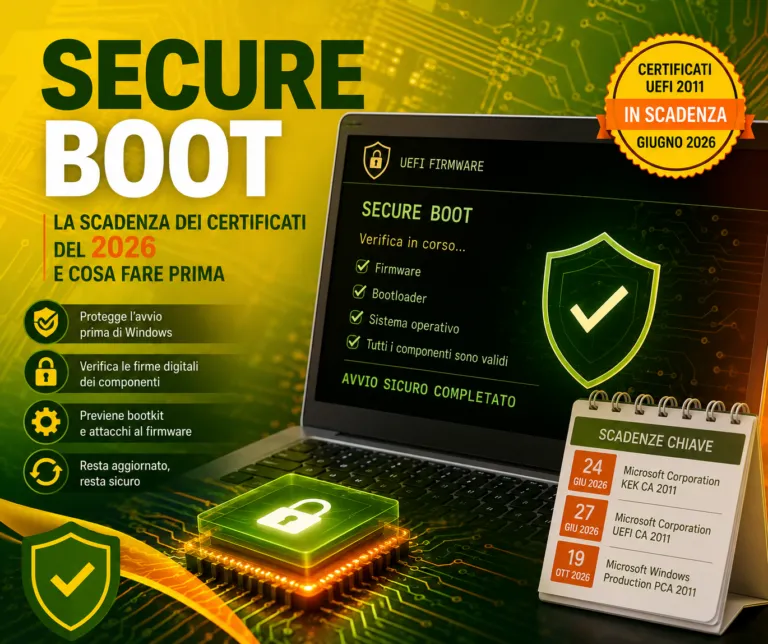
A fine giugno 2026 scadono i certificati Secure Boot del 2011. I dispositivi non aggiornati restano esposti alle minacce di avvio: cosa fare entro il Patch Tuesday del 9 giugno.
Notifica incidenti gia operativa, misure di base entro ottobre, ispezioni in arrivo: il punto sugli adempimenti NIS2 in Italia alla luce delle ultime determinazioni ACN.
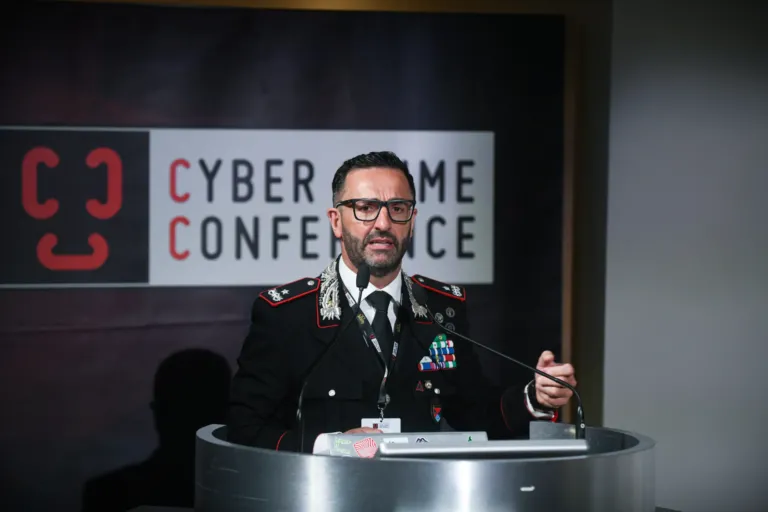
Il Gen. De Magistris alla 14ª Cyber Crime Conference: multidominio integrato, guerra cognitiva, vuoto giuridico tra crimine e guerra e ruolo dei Carabinieri nel crimine cibernetico.
Tra il 2024 e il 2026 gli incidenti nel Baltico e i tagli nel Mar Rosso hanno trasformato i cavi sottomarini in una priorità di sicurezza europea. Analisi della risposta UE e NATO: Action Plan, Cable Security Toolbox da 347 milioni, operazione Baltic Sentry e il nodo giuridico della sentenza Eagle S.
Cisco ha confermato lo sfruttamento della CVE-2026-20245 (CVSS 7,8) in Catalyst SD-WAN Manager: comandi come root, nessuna patch né workaround e modifiche di configurazione sugli edge device.
Roundup settimanale di threat intelligence: sfruttamento su larga scala di CVE-2026-3055 su NetScaler, RCE pre-auth CVE-2026-41089 sui domain controller, nuove voci nel catalogo KEV di CISA e la campagna Gamaredon contro l’Ucraina via WinRAR. Le priorità di mitigazione per i team di sicurezza.
Gli agenti AI con privilegi eccessivi diventano un insider risk: per McKinsey il 23% delle organizzazioni sta scalando l’AI agentica, mentre la Shadow AI aggiunge in media 675.000 dollari ai costi di breach.
Le procure italiane possono chiedere log e sessioni ai provider AI esteri con il Protocollo di Budapest, il regolamento e-evidence dal 18 agosto 2026 e la Convenzione di Hanoi; il nodo è la validazione.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine