Gioco online: i criteri di sicurezza
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.

Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
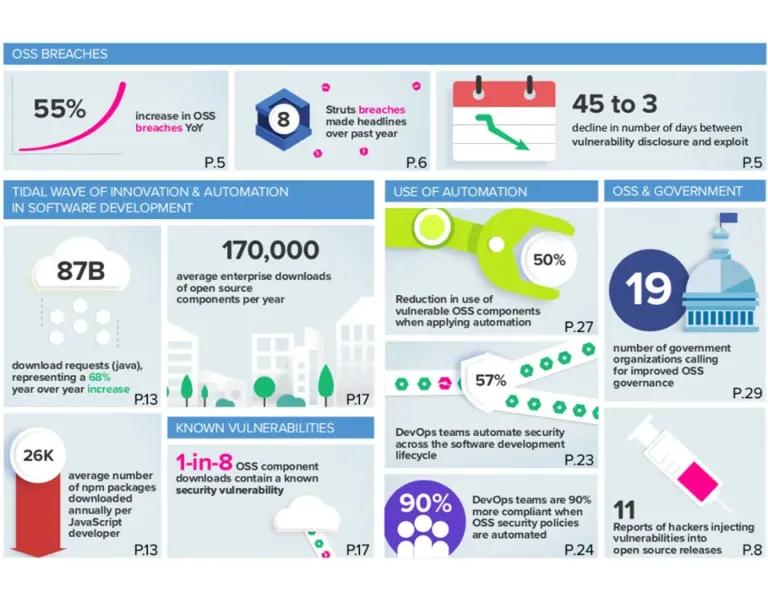
7 Comuni su 10 usano sistemi informatici non aggiornati; Emerasoft indica nell’open source un rischio per la PA, con vulnerabilità aumentate del 120% nel 2017, e propone Sonatype IQ Server.
Kaspersky Endpoint Security for Business unisce machine learning dinamico, Behavioral Detection, HIPS, gestione di vulnerabilità e patch e integrazione con l’EDR; Newtech Security lo distribuisce in Italia.
Michele Onorato, Security Office Manager di Hitachi Systems CBT: cybercrime industrializzato, ruolo di machine learning e Intelligenza Artificiale, fattore umano, formazione con giochi interattivi e master.
Clavister: minacce cyber in crescita, danni stimati in 6 trilioni di dollari nel 2021, conseguenze di downtime e perdita di dati, no backdoor policy e customer satisfaction al 94%.
Davide Maiorca, Università di Cagliari: gli algoritmi di Intelligenza Artificiale possono essere ingannati, anche con malware modificati, e rendere più robusti i sistemi di rilevazione comporta un trade-off.
Leonardo Scalera, DPO del Ministero della Giustizia, sul GDPR: compliance sotto il 40% nel privato e sotto il 20% nel pubblico, settori più a rischio, ritardo della PA e rischi dell’esternalizzazione.
Pittarello, con più di 65 punti vendita, ha affrontato l’adeguamento al GDPR con Par-Tec: analisi organizzativa, gap rispetto al Regolamento, revisione delle procedure, formazione e contromisure tecnologiche.
Pittarello e Par-Tec sul GDPR: fidelizzazione e raccolta dati, formazione del personale contro il 60% di attacchi rivolti agli end user, anagrafica centralizzata, end point protection e mobile device management.
Fabrizio Baiardi, Università di Pisa: il penetration test analizza solo alcuni percorsi d’attacco e dà informazioni parziali; la valutazione automatica su un modello del sistema ne supera i limiti.
Paolo Masala presenta Sentinet3 Security Analyzer: discovery automatica delle vulnerabilità, indici di rischio, attività di mitigazione e formazione per ridurre gli errori umani all’origine di molti problemi.
Rodolfo Saccani, Libra Esva: l’email security è cruciale perché ransomware, phishing e trojan partono dalla posta; tre consigli per scegliere una soluzione, tra prova sul proprio sistema e test di terze parti.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine