Ciclo di vita della threat intelligence: dai dati alle decisioni
Il ciclo di vita della threat intelligence in sei fasi (direzione, raccolta, elaborazione, analisi, disseminazione, feedback): come trasformare i dati grezzi in decisioni.

Le notizie di sicurezza informatica: attacchi e vulnerabilità, novità normative, comunicati delle aziende ed eventi del settore in Italia e nel mondo.
1.183 articoli
Il ciclo di vita della threat intelligence in sei fasi (direzione, raccolta, elaborazione, analisi, disseminazione, feedback): come trasformare i dati grezzi in decisioni.
VEX (Vulnerability Exploitability eXchange) dice quali vulnerabilità di un SBOM sono davvero sfruttabili: i quattro stati, le giustificazioni CISA e i formati CSAF, CycloneDX, OpenVEX.
L’account takeover è frode industrializzata: credenziali rubate dagli infostealer e credential stuffing automatizzato. Perché non basta una password migliore e come difendersi.
Identità non umane (NHI): account macchina, token e segreti sono ormai decine di volte più numerosi degli utenti e sempre più spesso la via delle violazioni. Cosa sono e come proteggerle.
La privacy by design progetta la protezione dei dati dall’inizio, non alla fine: i 7 principi di Cavoukian, l’obbligo dell’articolo 25 GDPR e il ruolo della privacy engineering.
Il report SANS | GIAC 2026 mostra che i gap di competenze pesano più della carenza di personale: certificazioni, AI e normative come NIS2 e DORA ridefiniscono ruoli e assunzioni.
Il regolamento CSAR, noto come Chat Control 2.0, è tornato in discussione nell’UE: iter dal 2022, scansione volontaria ma obblighi di risk assessment e di età, rischi per la crittografia E2E.
L’SSPM (SaaS Security Posture Management) verifica la configurazione dei SaaS che usi ma non controlli: misconfigurazioni, identità e integrazioni OAuth. Differenze da CSPM e CASB.
Il backup immutabile è l’ultima difesa contro il ransomware, che ormai cerca i backup per primi: una copia che nemmeno un admin compromesso può cancellare. Regola 3-2-1-1-0 e ripristino pulito.
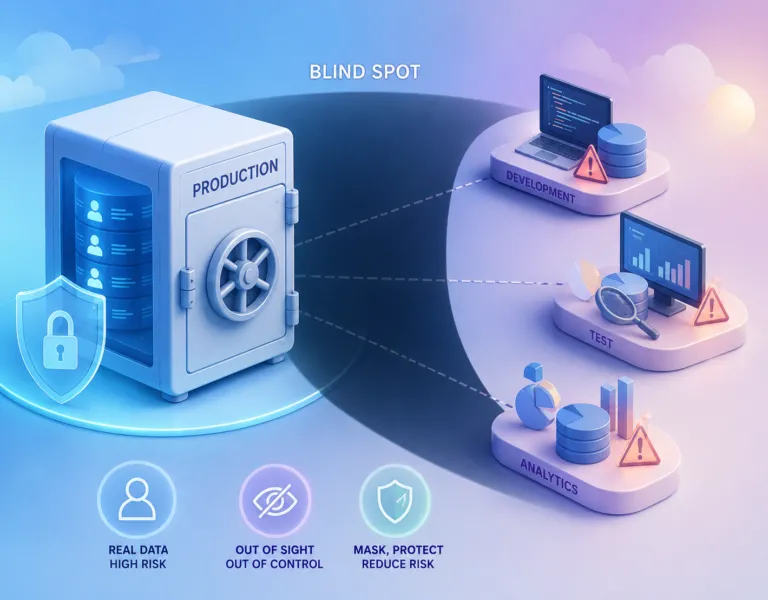
Il data masking protegge i dati fuori produzione, il vero punto cieco: copie sensibili in sviluppo e test. Mascheramento statico e dinamico, integrità referenziale, GDPR.
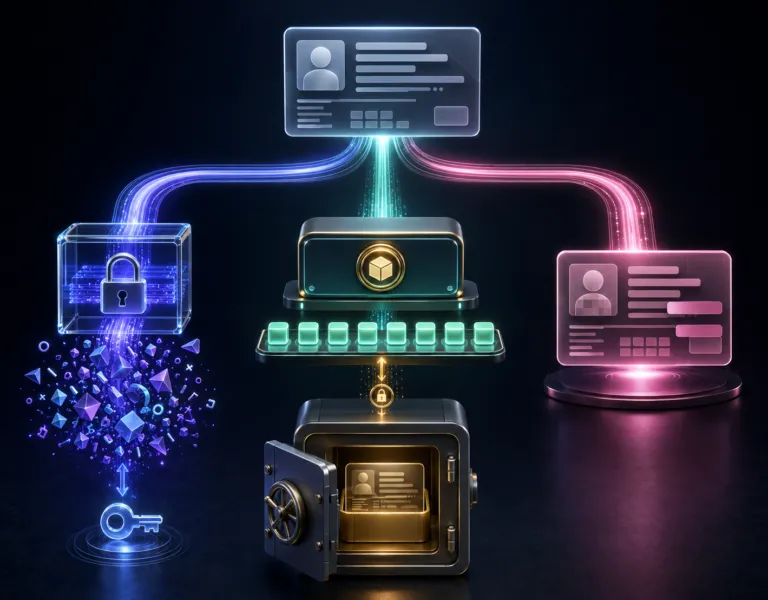
La tokenizzazione sostituisce il dato sensibile con un surrogato senza valore: niente chiave da violare, il dato reale solo nel vault. Differenze da cifratura e data masking.
La mobile application security parte da un fatto scomodo: l’app gira su un dispositivo ostile e non fidato. OWASP MASVS, archivio locale, resilienza e il client in mano al nemico.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine