Trasferimento dei dati all’estero: quali soluzioni?
Trasferimenti di dati extra SEE dopo Schrems II: capo V del GDPR, decisioni di adeguatezza, clausole contrattuali standard e norme vincolanti d’impresa, valutazione del paese terzo e FAQ dell’EDPB.

GDPR, provvedimenti del Garante, data breach, DPO e diritti degli interessati: la protezione dei dati personali spiegata con un taglio pratico.
347 articoli
Trasferimenti di dati extra SEE dopo Schrems II: capo V del GDPR, decisioni di adeguatezza, clausole contrattuali standard e norme vincolanti d’impresa, valutazione del paese terzo e FAQ dell’EDPB.
Memoria del Garante alla Commissione I del Senato sul sistema di allerta COVID-19 e sull’app Immuni: equilibrio tra salute e protezione dei dati, dati di prossimità, pseudonimizzazione, provvisorietà e OTP.
Pubblicazione dei dati personali nella PA tra GDPR e d.lgs. 33/2013: privacy by design, art. 7 bis, divieti di diffusione, data breach e responsabilità del titolare secondo l’art. 82 GDPR e l’art. 2050 c.c.
Quando una centrale di committenza sceglie il contraente per più amministrazioni, il titolare non definisce le garanzie sufficienti dell’art. 28 GDPR: i limiti delle linee guida EDPB 07/2020.
Cassazione, ordinanza n. 18288 del 2020 sul caso Postel: omessa informativa e omesso consenso sono illeciti continuativi, con effetti sulla prescrizione, e l’art. 164-bis comporta il cumulo materiale delle sanzioni.
Report del Garante europeo (GEPD) sulle DPIA delle istituzioni UE: quante ne sono state condotte, per quali trattamenti, i criteri di attivazione più frequenti e le 17 DPIA complete esaminate.
Reclamo di NOYB davanti all’Autorità di controllo austriaca contro Google LLC e Google Ireland Limited: l’AAID, identificativo pubblicitario di Android, sarebbe un tracciamento privo di consenso e di base giuridica.
Differenze tra Information Security, Data Protection e privacy: la definizione della norma ISO/IEC 27000:2018, l’origine del termine privacy nel 1890 e le radici storiche europee della protezione dei dati.
Guida pratica alla DPIA – Valutazione d’Impatto sulla Protezione dei Dati secondo il GDPR, parte 5. Metodologia in 7 fasi per analizzare rischi e conformità. Include modelli per documentare il processo, misure di mitigazione e consultazione degli interessati. Strumento essenziale per Titolari e DPO nell’adempimento degli obblighi di privacy e sicurezza dei dati personali.
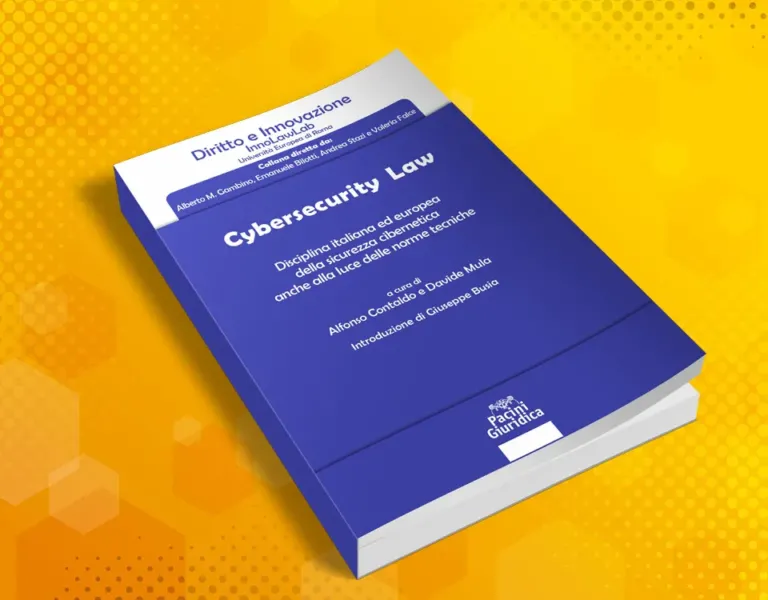
Presentazione del volume di Alfonso Contaldo e Davide Mula: saggi sulla cybersecurity italiana ed europea, dal Cybersecurity Act alla direttiva NIS, dal perimetro cibernetico agli standard tecnici.
Fasi 3 e 4 della DPIA: valutazione di necessità e proporzionalità del trattamento con le domande guida, poi danni potenziali, misure adottate e valutazione del rischio per diritti e libertà.
FASE 0 della DPIA: il questionario di screening per decidere se la valutazione d’impatto serve, le regole sulle risposte Sì delle Sezioni A e B e le domande guida della FASE 1 sulla descrizione del trattamento.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine