Viaggio nei malware Android: l’incubo Ransomware – Parte 2
Questa serie di articoli è dedicata all’analisi dei ransomware su dispositivi Android. Nella prima parte, viene fornita una panoramica generale delle famiglie di ransomware…

Penetration test, red team, bug bounty e ricerca di vulnerabilità: le tecniche offensive usate per difendere sistemi e organizzazioni, spiegate da esperti.
91 articoli
Questa serie di articoli è dedicata all’analisi dei ransomware su dispositivi Android. Nella prima parte, viene fornita una panoramica generale delle famiglie di ransomware…
Il Nmap Scripting Engine (NSE) è una potente estensione di Nmap che permette di aggiungere funzionalità come il vulnerability scanning e il bruteforcing. Vengono…
Il Web App Pentesting è cruciale per garantire la sicurezza delle applicazioni web. Utilizzando strumenti come OWASP-ZAP, W3af e WPscan, è possibile identificare vulnerabilità…
Nel 2016, il malware StrongPity ha colpito Italia, Belgio e Turchia utilizzando attacchi watering hole per infettare software legittimi come WinRAR. Questo APT ha…
L’attacco DDE (Dynamic Data Exchange) è una tecnica utilizzata dai cybercriminali per eseguire comandi malevoli attraverso documenti Office o email in formato RTF. Questa…
In questo articolo vedremo come realizzare un laboratorio virtuale per poter effettuare in tutta sicurezza un test di intrusione nei confronti di un sistema…

Quando si parla di sicurezza informatica e sistemi operativi dedicati a simulazioni e test di intrusione, Linux, il mondo Unix-like e l’open source dettano…
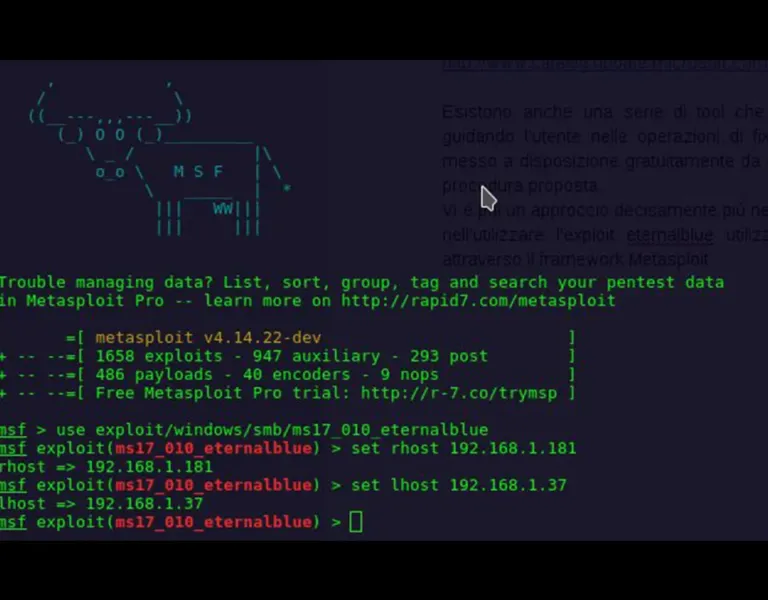
Cryptowall, Cryptolocker, Reveton, Wannacry, Petya e non-Petya. Ultimamente abbiamo sentito parlare di virus, malware, worm, scareware, leakware e chi più ne ha più ne…
La prima laurea magistrale in Italia con corsi di Ethical Hacking, Malware Analysis, Digital Forensics e Security Governance erogato da Sapienza - Università di Roma La…
[video_embed video=”190713620″ parameters=”” mp4=”” ogv=”” placeholder=”” width=”700″ height=”400″] Marco Valleri Esperto di Offensive Security Tavola Rotonda: “Le nuove frontiere e le sfide del white…
Un giovane hacker scopre una vulnerabilità in iOS e tenta di sfruttarla per entrare nel bug bounty program di Apple. Tuttavia, un tweet azzardato…
[video_embed video=”190713613″ parameters=”” mp4=”” ogv=”” placeholder=”” width=”700″ height=”400″] Carola Frediani Giornalista de “La Stampa” Tavola Rotonda: “Le nuove frontiere e le sfide del white…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine