Il professionista dell’inganno: l’ingegnere sociale
Ingegneria sociale: le quattro fasi dell’attacco, tecniche come shoulder surfing, tailgating, baiting e phishing, e il dato Clusit del primo semestre 2019 con un aumento del 104% rispetto al 2018.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Ingegneria sociale: le quattro fasi dell’attacco, tecniche come shoulder surfing, tailgating, baiting e phishing, e il dato Clusit del primo semestre 2019 con un aumento del 104% rispetto al 2018.
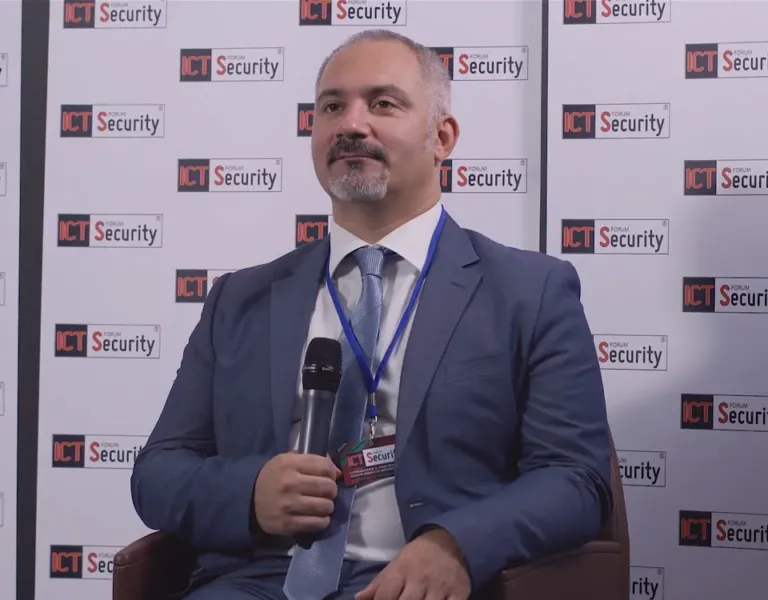
Fabio Sammartino di Kaspersky Lab: gli attaccanti sfruttano vulnerabilità software diffuse e il fattore umano, quindi la prevenzione richiede formazione, awareness e strumenti EDR con indicatori di compromissione.
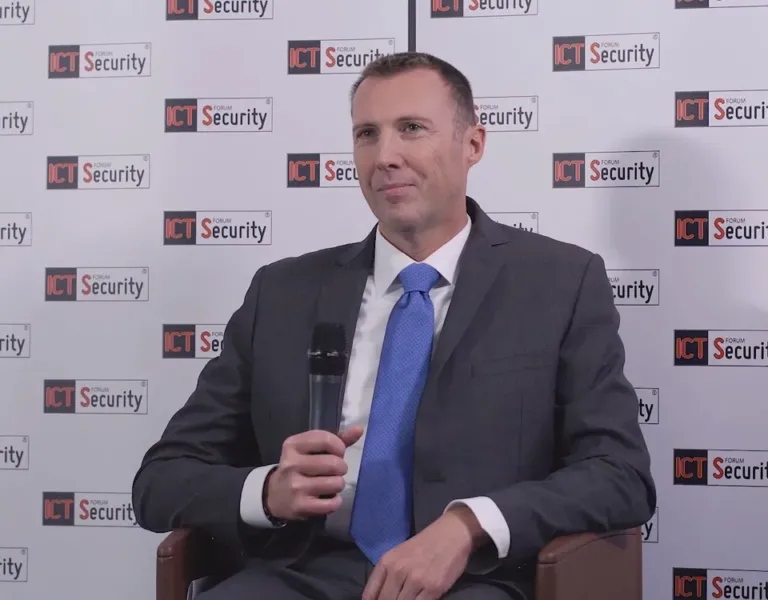
Pierpaolo Alì di Micro Focus: la sicurezza deve coprire l’intero ciclo di sviluppo delle applicazioni, con gestione delle identità e cancellazione sicura dei dati, tra real-time correlation e capacità predittiva.
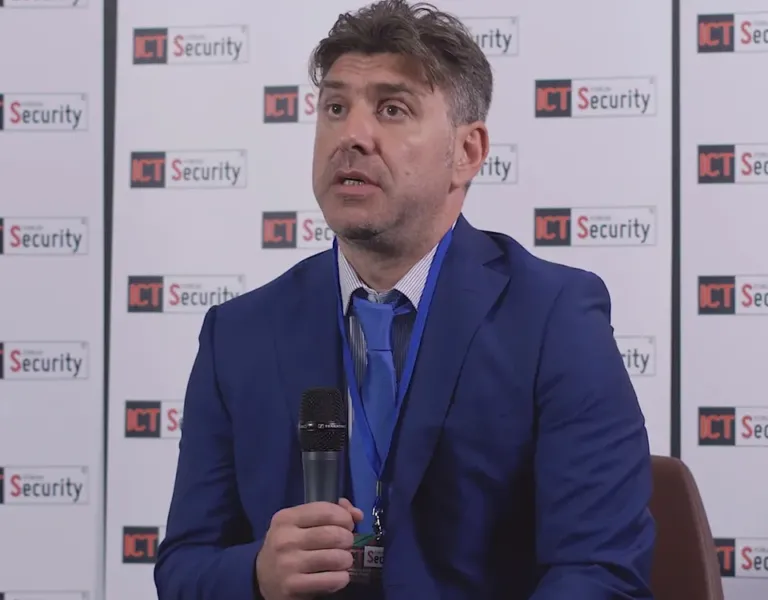
Marco Lorenzi, presidente di Syneto: le imprese devono proteggere integrità, accessibilità e recovery dei dati, e la soluzione di iperconvergenza per le PMI promette il ripristino entro 15 minuti.
Andrea Ghislandi, CEO di DI.GI. International: i dati vanno protetti lungo l’intero ciclo di vita e l’Enterprise File Sharing, con la partnership con BooleBox, serve a una Data Governance sicura.
Alessandro Menna di Capgemini: la cyber security è ancora vista come compliance, mancano visibilità e skills, e la risposta è integrare la sicurezza nell’intera filiera applicativa.
Software defined network, NFV, edge computing e network slicing nel 5G: il divenire-software delle reti, a partire dall’articolo di Andreessen del 2011, e le sue conseguenze per la sicurezza informatica.
Campagna Abbonamenti 2020 alla rivista ICT Security Magazine, disponibile in formato cartaceo e digitale, con prezzo bloccato per tutta la durata dell’abbonamento e pagamento con carta di credito o PayPal.
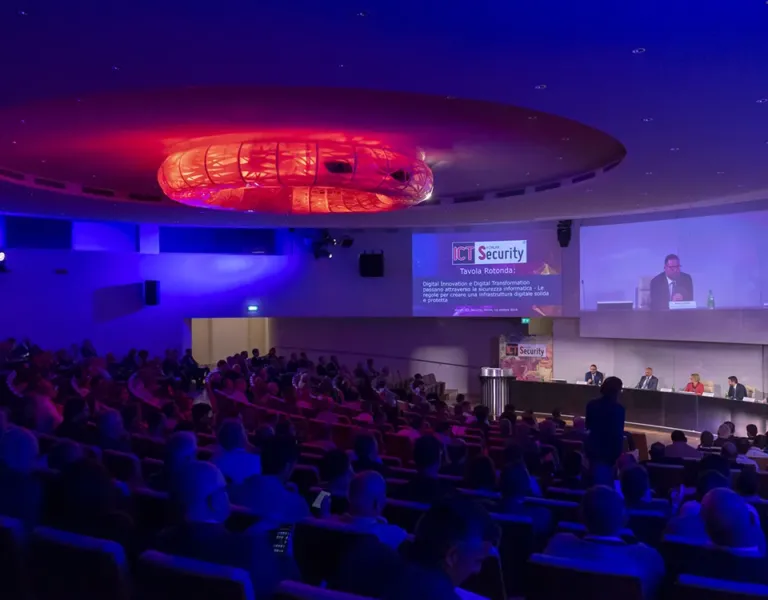
Bilancio del 20° Forum ICT Security, svolto il 16 ottobre a Roma all’Auditorium della Tecnica: oltre 1100 partecipanti, infrastrutture critiche, 5G, IoT, automotive, e-commerce e incident response con il ciclo OODA.
Sicurezza di cloud, NFV e IoT oltre il perimetro: i limiti di firewall e approcci legacy e le soluzioni architetturali dei progetti europei Horizon 2020 ASTRID e GUARD per i nuovi servizi digitali.
McAfee presenta la famiglia MVISION per proteggere dati e dispositivi dal cloud al device, con console ePO, MVISION Insight e threat intelligence su oltre un miliardo di sensori, e cita l’operazione Sharpshooter.
5G, Edge e Fog Computing ampliano la superficie d’attacco su sistemi IT, rete e terminali: protezione preventiva e reattiva e ruolo dell’intelligenza artificiale, con l’esempio del sistema A.I.2.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine