Cyber Deception Technology & Hybrid Warfare – Parte 1
La Cyber Deception Technology crea ambienti fittizi per ingannare gli attaccanti e studiarne il comportamento: perché serve nella guerra ibrida, vantaggi sui falsi positivi, honeypot e honeynet.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.340 articoli
La Cyber Deception Technology crea ambienti fittizi per ingannare gli attaccanti e studiarne il comportamento: perché serve nella guerra ibrida, vantaggi sui falsi positivi, honeypot e honeynet.
Come il team ISC garantisce la sicurezza di BIND 9, name server open source con 683.000 righe di codice: oltre 70 controlli per merge request, analisi statica con Coverity, compilatori gcc e clang e sanitizer.
Machine learning e fake news: i modelli Classifier per riconoscere contenuti, l’esempio di Deep Composer di Amazon, il ciclo tra nuovi attacchi e riaddestramento e i modelli Generator come U-Net per i deep fake.
MDR nella sanità: perché il settore è bersaglio di ransomware e data breach, cosa fa un Managed Detection & Response, quali figure lo compongono e il commento di 7Layers sulla visibilità trasversale.
Quadro europeo sull’IA (piano coordinato del 2018, sette requisiti per un’IA affidabile, White Paper del 2020) e report ENISA Artificial Intelligence Threat Landscape su asset e tassonomia delle minacce.
Il Comitato interministeriale ha approvato il 18 maggio la Strategia Nazionale di Cybersicurezza 2022-2026 di ACN: tre macrocategorie di rischio, cinque sfide e un piano di investimenti con quota dell’1,2%.
HackInBo Business Edition del 27 maggio 2022, nuovo format per le aziende prima della conferenza del 28 maggio a FICO Eataly World; 7Layers presenta i talk MDR 2.0 e Security on OT, IoT, IoMT.
Cyber risk management secondo ISO 31000: rischio IT puro e cybercrime, fasi del risk management, modello Team of Teams, approccio semi-quantitativo con quattro indici e human factor come vettore di attacco.
Differenza tra IT security, ICT security e cyber security: ambiti, tecnologie come DLP, FIM e Zero Trust, gestione del rischio e continuità operativa e ambienti del cyberspazio come Surface, Deep e Dark Web.
Cyber-resilience oltre il backup tradizionale: early-detection, evoluzione e metodi di infiltrazione del ransomware, perdita di dati involontaria e intenzionale e funzioni di una strategia di resilienza.
Intelligenza artificiale, Machine Learning e Deep Learning: apprendimento supervisionato e non, overfitting e underfitting, filter bubbles e privacy come problemi sociali, fino al BIAS nei dataset e alla XAI.
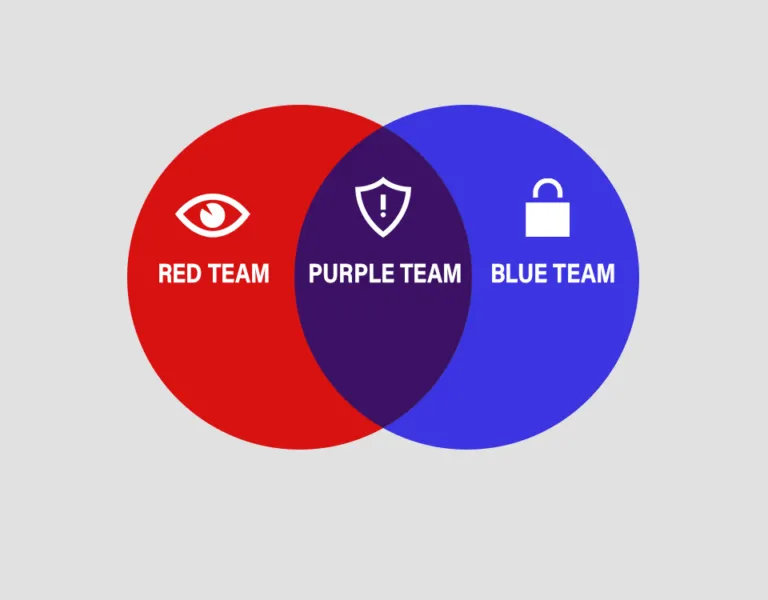
Purple Team: come unisce gli strumenti del Red Team, che emula gli attaccanti, e del Blue Team, che rileva e risponde agli attacchi, con compiti, obiettivi e feedback continui per migliorare la security posture.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine