Gli LLM: lama dalla punta spezzata?
Potenzialità e limiti dei Large Language Models: usi personali e professionali, risparmio di tempo, machine learning, NLP e deep learning, allucinazioni e ruolo dell’AI Act per un uso responsabile.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Potenzialità e limiti dei Large Language Models: usi personali e professionali, risparmio di tempo, machine learning, NLP e deep learning, allucinazioni e ruolo dell’AI Act per un uso responsabile.
Giulio Vada di Group-IB presenta il report sul cybercrime europeo: ransomware in crescita con +44% di programmi di affiliazione, affiliati al 90% dei guadagni e Italia tra i Paesi più colpiti.
BIP CyberSec alla Cyber Crime Conference: test su AI, ATM, POS e laptop, attacchi manuali e specializzazione degli attaccanti, 86% di attacchi a fini finanziari e phishing sui social media.
Strategie multilayer per proteggere la rete aziendale delle PMI: security policy, least privilege, MFA, Zero Trust, backup 3-2-1, NGFW, IDS e IPS, WAF, SIEM e micro-segmentazione.
Quantum AI: dall’idea di Feynman agli algoritmi di Shor e Grover, dai limiti di rumore e decoerenza alla corsa geopolitica di Stati Uniti e Cina, paragonata a quella agli armamenti nucleari.
Gestione delle vulnerabilità IoT: hardening, credenziali, crittografia con TLS 1.3 e AES-256, aggiornamenti OTA e ciclo di vita del firmware, con il framework NIST e 75 miliardi di dispositivi previsti.
L’IA come tecnologia abilitante per la correlazione di dati nella cyber intelligence: integrazione tra antimalware e firewall, leader di mercato secondo Gartner, LLM, investimenti e fattore tempo.
Come implementare un piano di risposta agli incidenti con NIST SP 800-61 Revision 3, ISO/IEC 27035-1:2023 ed ENISA: preparazione, monitoraggio con SIEM ed EDR, soglie di escalation, contenimento e prove forensi.
Definizioni di IA tecniche, funzionali ed etico-normative e classificazione a quattro livelli di rischio dell’AI Act, adottato il 13 marzo 2024, come base per valutare l’impatto su robotica, energia e cybersecurity.
La proposta di legge n. 2318 delega al Governo una strategia anti-ransomware: divieto di pagare i riscatti nel perimetro cibernetico, CSIRT Italia al centro della risposta e notifica entro sei ore.
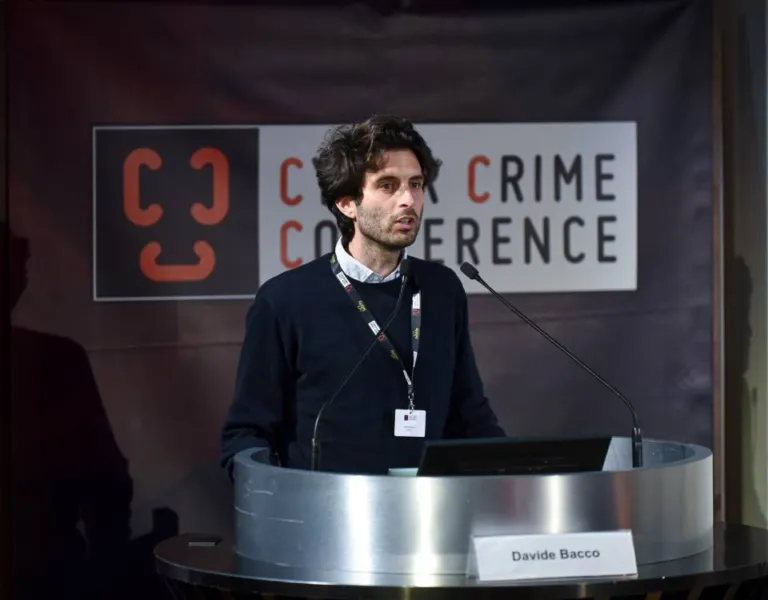
Alla 13ª Cyber Crime Conference Davide Bacco spiega perché i computer quantistici minacciano la crittografia a chiave pubblica e come QKD e protocolli post-quantum rispondono, con reti già in funzione.
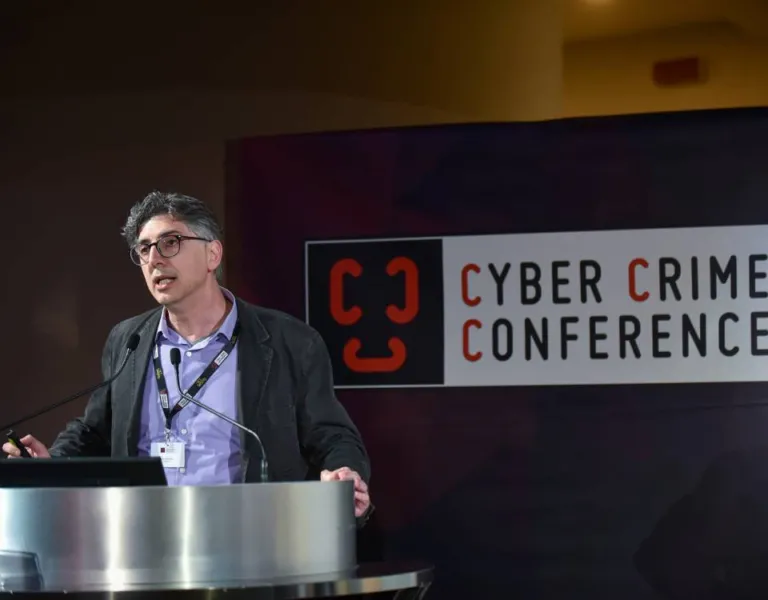
Zero-Knowledge Proofs tra attacco e difesa: Ivan Visconti discute la Data Ownership, il portafoglio digitale europeo e l’ipotesi di uno scambio equo per i riscatti ransomware tramite smart contract.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine