Email threats: tecniche di analisi comportamentale e prevenzione
Secondo Gartner 2025 il 75-90% degli attacchi parte dalla posta elettronica: le cinque macro categorie di minacce, dallo spam all’APT, e l’analisi proattiva del contenuto con NLP.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Secondo Gartner 2025 il 75-90% degli attacchi parte dalla posta elettronica: le cinque macro categorie di minacce, dallo spam all’APT, e l’analisi proattiva del contenuto con NLP.
Tsurugi Linux, distribuzione DFIR italiana nata nel 2018, copre forensics, mobile forensics, malware analysis, incident response e OSINT, e usa machine learning ma non IA generativa basata su LLM.
Nel 2024 gli attacchi all’ecosistema crypto hanno causato oltre 2,2 miliardi di dollari di perdite secondo Chainalysis: attacchi alle DAO, exploit dei bridge e rug pull, da Beanstalk a Ronin e Wormhole.
Il Sahel è diventato un epicentro dell’espansione jihadista con JNIM e ISGS, che spingono l’influenza verso il Golfo di Guinea; tra i nuovi rischi propaganda con IA generativa, voice cloning e droni commerciali.
Il Cybersecurity Act 2, COM(2026) 11, ritocca la NIS2 e sposta il comando su ENISA, registro europeo e supply chain trusted, con tracciabilità dei riscatti ransomware: una proposta più politica che tecnica.
Red teaming e penetration testing sui sistemi AI: dall’EO 14110 al NIST AI 600-1 con 12 categorie di rischio, dal MITRE ATLAS con 66 tecniche all’OWASP Top 10 per applicazioni LLM.
NIS2 ed EU Space Act portano i satelliti tra le infrastrutture critiche: l’attacco Viasat del 24 febbraio 2022, il jamming su Starlink e 37 vulnerabilità nei software di controllo missione trovate da VisionSpace.
Dal COPPA del 1998 al COPPA 2.0 e al KOSA negli Stati Uniti, fino ai 15 standard dell’Age Appropriate Design Code britannico: la tutela dei minori online passa dal consenso genitoriale alla privacy by design.
Il caso Alpi Aviation, tra veto golden power del marzo 2022 e proscioglimento dei manager nell’ottobre 2024, mostra come l’M&A possa diventare vettore di compromissione OT, con NIS2 e FDI Screening sullo sfondo.
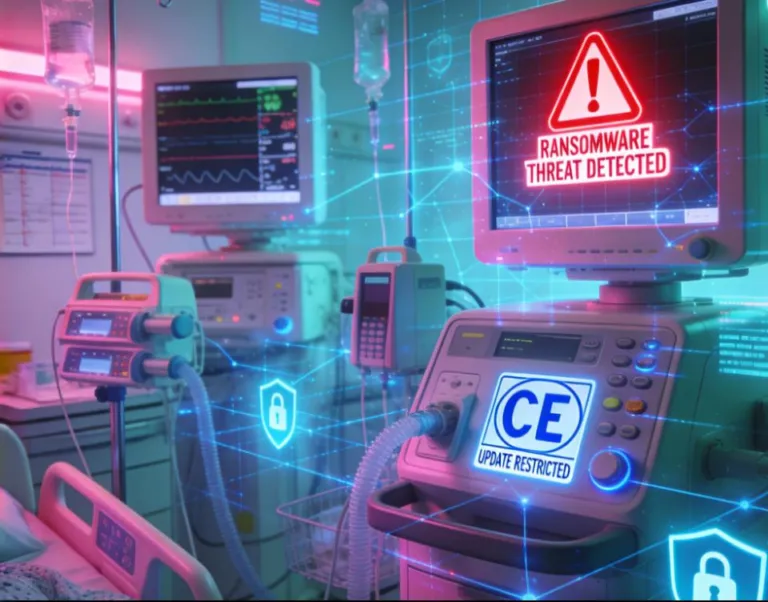
Il Regolamento MDR 2017/745 impedisce di patchare i dispositivi medicali certificati CE, in conflitto con la NIS2: la securizzazione laterale con microsegmentazione e Zero Trust protegge l’IoMT senza modificarlo.
La copia-mezzo nel sequestro di dispositivi digitali: limite del tempo strettamente necessario, tutela della corrispondenza dopo la sentenza 170/2023 della Corte Costituzionale e prassi delle Procure.
Responsabilità per decisioni automatizzate: art. 22 GDPR, AI Act con classificazione del rischio e sorveglianza umana, e Direttiva (UE) 2024/2853 sui prodotti difettosi, da recepire entro il 9 dicembre 2026.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine