Cyberattacco AI in Messico: 1 operatore, 9 enti pubblici
Un solo operatore ha compromesso nove enti pubblici messicani tra dicembre 2025 e febbraio 2026 con Claude Code e GPT-4.1: circa 150 GB esfiltrati e 195 milioni di identità esposte.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
506 articoli
Un solo operatore ha compromesso nove enti pubblici messicani tra dicembre 2025 e febbraio 2026 con Claude Code e GPT-4.1: circa 150 GB esfiltrati e 195 milioni di identità esposte.
John Sotiropoulos di OWASP alla 14ª Cyber Crime Conference descrive il cybercrime agentic: Top 10 for Agentic Applications, prompt injection come payload, protocolli MCP e A2A e il caso GTG-2002.
I file .MSC sono nell’arsenale dei gruppi APT dal 2024: tre modalità di abuso, dalla vulnerabilità GrimResource al ConsoleTaskpad, e la campagna di APT 41 contro il governo di Taiwan del 2 agosto 2024.
Il Servizio per la Sicurezza Cibernetica del Viminale difende circa 90.000 sistemi e 150.000 operatori da cyberwarfare, hacktivism e ransomware, con un CERT, un Centro di Valutazione e cinque cantieri aperti.
Volt Typhoon contro la logistica navale europea just-in-time: living-off-the-land, tecniche fileless e pre-positioning nel caso Navalog illustrato da NetWitness alla 14ª Cyber Crime Conference.
ThreatLocker propone alla 14ª Cyber Crime Conference di sostituire la detection con il default-deny: criteri con cui gli attaccanti scelgono le vittime, PowerShell nel 53% degli attacchi SMB e privilegi temporanei.
Un analista ricostruisce con l’AI una rete di 300 account in 40 minuti, ma due alias su tre sono inventati: Lapi mostra i rischi dell’OSINT con AI e il caso degli IT worker nordcoreani.
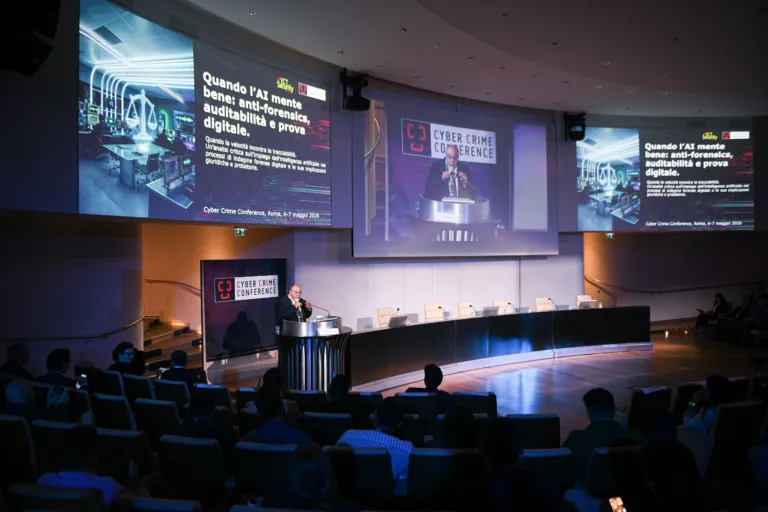
Una risposta AI plausibile non è una risposta difendibile: de Pinto indica nel logging strutturato e nei sei anelli di auditabilità la via per trasformare un indizio operativo in prova digitale.
La supply chain cyber è parte dell’infrastruttura: in un ospedale italiano soggetto alla NIS2 il processo DWAgent ha aperto un accesso remoto fuori dal perimetro contrattuale, aggirando VPN e policy firewall.
Panoramica di Europol EC3 sulle operazioni contro il cybercrime: Power-OFF contro il DDoS-for-hire, Eastwood contro NoName057(16), SIMCARTEL sulle SIM box e Olympia sul cryptomixer cryptomixer.io.
Il framework open source Cybersecurity AI mette in sfida agenti offensivi e difensivi: l’accesso iniziale riesce nel 28,3% dei casi, la root flag nel 2,2% e la difesa completa nel 15,2%.
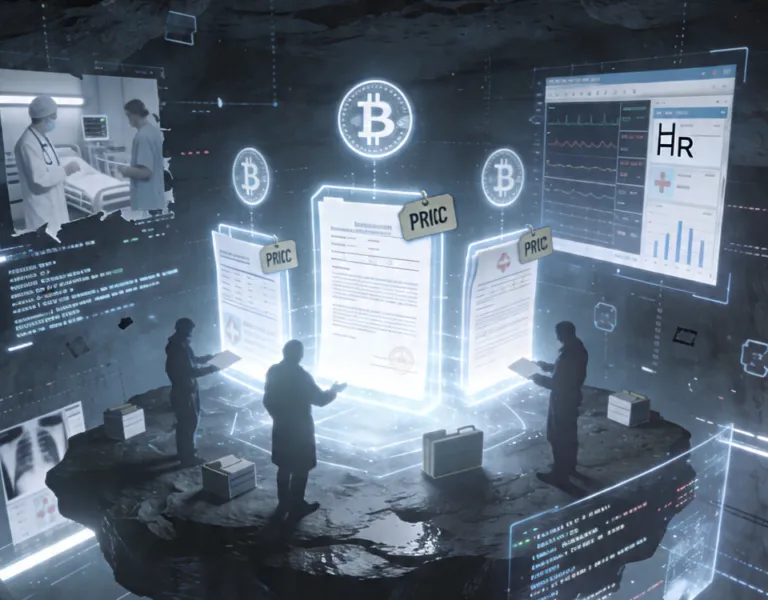
Un record sanitario completo vale in media 250 dollari nel dark web, contro 6-30 dollari di una carta di credito: il dato non ha scadenza, è denso e alimenta almeno sei schemi di frode.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine