Gioco online: i criteri di sicurezza
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
506 articoli
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Clavister: minacce cyber in crescita, danni stimati in 6 trilioni di dollari nel 2021, conseguenze di downtime e perdita di dati, no backdoor policy e customer satisfaction al 94%.
Rodolfo Saccani, Libra Esva: l’email security è cruciale perché ransomware, phishing e trojan partono dalla posta; tre consigli per scegliere una soluzione, tra prova sul proprio sistema e test di terze parti.
McAfee: oltre 770 milioni di minacce nel database, 260 milioni delle quali registrate in un solo anno, ransomware grandcrab e scarab, Coinminer malware e threat intelligence centralizzata alla base di Mvisione.
Fabio Sammartino, Kaspersky Lab: calo del cryptomalware a favore del cryptomining, vantaggio di tempo dell’attaccante e requisiti dei sistemi di difesa, basati su cyber intelligence globale e tecnologie avanzate.
Libraesva e gli ESVAlabs sui primi sei mesi del 2018: ransomware quasi raddoppiato, malware polimorfico e tuttofare, mining di criptovalute, Business Email Compromise e truffe con riscatto.
Account privilegiati e data breach: prevenire il furto delle identità, autenticazione a più fattori, ispezione delle sessioni e analisi dei comportamenti, con il caso NotPetya del 2017.
Cinque caratteristiche per valutare un servizio DDoS gestito: flessibilità sui flussi di lavoro, reporting orientato al cliente, dimensioni della rete, esperienza del team e soluzione ibrida locale e su cloud.
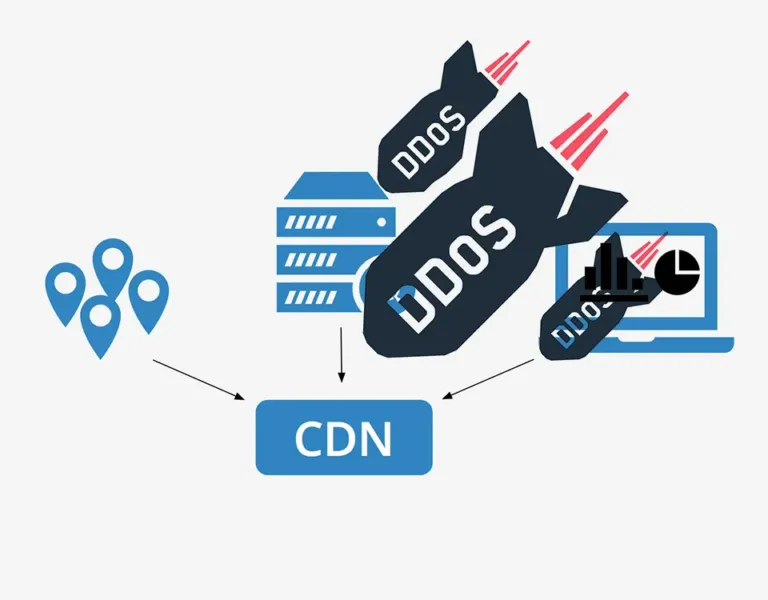
CDN e protezione DDoS: il cloud non basta, tra attacchi alla Commissione Europea, ai treni svedesi e a DSB, origin server esposti, cloud usato come arma e protezioni delle CDN spesso limitate a filtri statici.
Secondo NETSCOUT le dimensioni massime degli attacchi DDoS sono cresciute del 174% nella prima metà del 2018: record da 1,7 Tbps via Memcached e difesa ibrida on-premise e cloud contro il terabit.
Secondo il tredicesimo Worldwide Infrastructure Security Report, l’82% delle imprese usa firewall e il 57% IDS/IPS contro i DDoS, ma solo il 28% dispone di sistemi IDMS contro attacchi volumetrici e multivettore.
Satori, JenX, OMG e Wicked derivano dal codice di Mirai: come funzionano, quali vulnerabilità IoT sfruttano, quali attacchi DDoS supportano e come difendersi con la telemetria basata su flow.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine