Panzer, il nuovo ransomware-as-a-service che ha già colpito due aziende italiane
Emerso ad agosto 2026, Panzer unisce un programma di affiliazione già maturo, payload per Windows, Linux, ESXi e FreeBSD e doppia estorsione. Tra le…

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
506 articoli
Emerso ad agosto 2026, Panzer unisce un programma di affiliazione già maturo, payload per Windows, Linux, ESXi e FreeBSD e doppia estorsione. Tra le…
Due impianti Windows analizzati da Kaspersky non usano infrastruttura propria per il comando e controllo: uno si appoggia al broker MQTT pubblico di HiveMQ,…
Kaspersky attribuisce a Mirage Kitten (UNC1549) un nuovo arsenale di spionaggio: il backdoor NightLedger e due tunnel WebSocket che trasformano le macchine infette in relay, così da occultare traffico e attribuzione. Attribuzione iraniana da Check Point e Unit 42.
CVE-2026-6875 è una RCE pre-autenticazione (sandbox escape) nella piattaforma AI di ServiceNow, sfruttata in the wild dal 17 luglio. Patch self-hosted disponibili da giugno, advisory pubblico il 13 luglio. Attaccanti già attivi con una gadget chain diversa dal PoC: istanze self-hosted da aggiornare con urgenza.
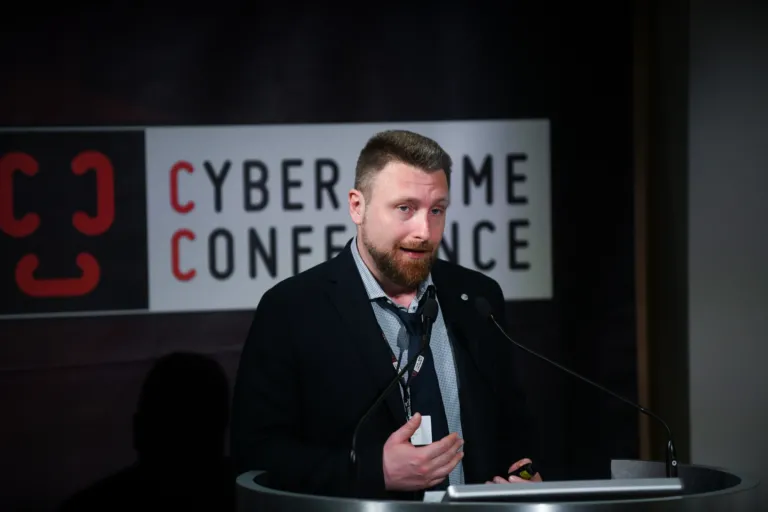
Sintesi dell’intervento di Luca Cadonici (Digital Forensics Expert, Cyber Security & Mobile Forensics Lecturer) alla 14ª Cyber Crime Conference, Auditorium della Tecnica, Roma, 7…
Searchlight Cyber ha scoperto wp2shell, una RCE pre-autenticazione nel core di WordPress (CVE-2026-63030, in catena con la SQL injection CVE-2026-60137). Un attaccante anonimo esegue codice su un’installazione standard. Correzioni in 7.0.2, 6.9.5 e 6.8.6; aggiornamenti forzati e PoC pubblico dal 18 luglio.
Il Garante per la protezione dei dati personali ha sanzionato Wind Tre S.p.A. per 1.715.600 euro. Il provvedimento del 14 maggio 2026 (registro n….
OkoBot, framework da oltre 20 moduli documentato da Kaspersky (GReAT), usa repository GitHub fasulli e ClickFix per rubare credenziali e carpire le seed phrase dei wallet hardware Ledger e Trezor. Persistenza RDP e sviluppatori nel mirino.
Una finta promozione UniCredit su Telegram distribuisce Albiriox, banking trojan Android per la frode on-device: catena di infezione, capacità tecniche, difese e il quadro CERT-AGID.
La progressiva evoluzione delle tecniche di sorveglianza tecnica impone una rilettura complessiva del concetto stesso di intercettazione, che oggi non può più essere ridotto…
L’account takeover è frode industrializzata: credenziali rubate dagli infostealer e credential stuffing automatizzato. Perché non basta una password migliore e come difendersi.
FBI, CISA e SSU: i servizi russi non rompono la crittografia, ma con il phishing puntano alle chiavi di backup di Signal per leggere la cronologia e prendere il controllo dell’account.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine