Malvertising: il Malware via Spot
Malvertising: la pubblicità web come cavallo di Troia per infettare pc e reti anche senza clic dell’utente, tramite JavaScript, iframe e attacchi drive by download che passano da siti legittimi.

Analisi e approfondimenti di sicurezza informatica firmati da esperti del settore: minacce, tecnologie, normative e gestione del rischio.
1.461 articoli
Malvertising: la pubblicità web come cavallo di Troia per infettare pc e reti anche senza clic dell’utente, tramite JavaScript, iframe e attacchi drive by download che passano da siti legittimi.
YouTube Kids letta alla luce del GDPR e dell’art. 8.1: contenuti per fasce d’età, assenza di profilazione del minore e controllo del genitore con profili, blocchi, cronologia, playlist e timer.
Blockchain per sicurezza, privacy e democrazia: l’e-voting Cripto-Voting, la tracciabilità delle fake news, il copyright con Soundreef, TrustChain di Ibm e le strategie di Italia e Ue.
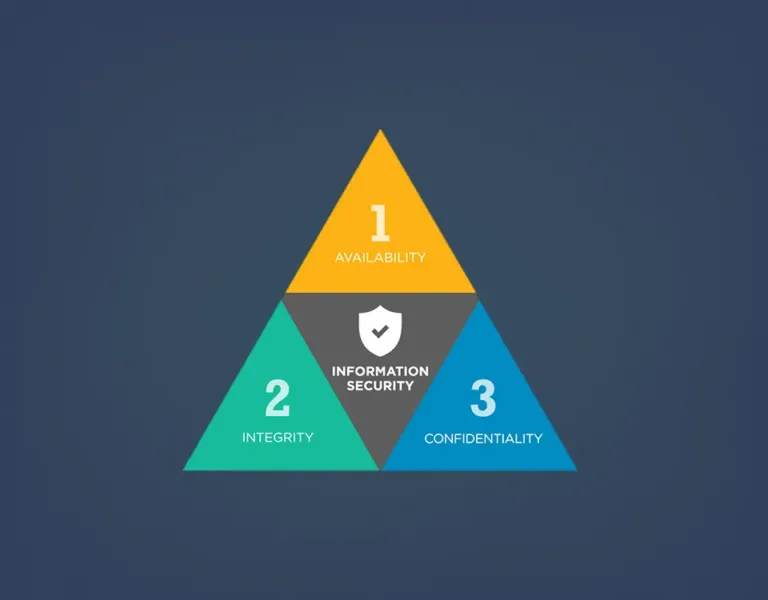
Modello vettoriale per la sicurezza delle informazioni: riservatezza, integrità e disponibilità come assi di uno spazio, autovalutazione con il CSF NIST e scala da 0 a 4.
Infiltrazione nelle reti Air Gap: il ruolo della componente umana, con operazioni HUMINT, e di quella tecnologica, un dispositivo nascosto in un oggetto comune, e perché oggi realizzarlo costa poco.
GDPR e accountability: il titolare deve comprovare il rispetto delle norme, ma anche seguire Codice privacy, codici di condotta, regole deontologiche, misure di garanzia e linee guida WP29 ed EDPB.
Trasparenza e riservatezza: accesso civico, pubblicazione dei dati personali sui siti delle PA, art. 7 bis del decreto Trasparenza, art. 2 ter del Codice privacy e Delibera ANAC n. 1040.
Big data e intelligenza artificiale contro la corruzione: open data delle PA, reti neurali e mappe auto-organizzanti per individuare le province spagnole più a rischio, in vista del Forum OCSE 2019 a Parigi.
Provider e trattamento dei dati personali: mere conduit, caching e hosting, il ruolo del fornitore come titolare o responsabile del trattamento e il contenuto del contratto previsto dal GDPR.
Analisi di un malware in formato PDF: dalla struttura del file al JavaScript offuscato e allo shellcode, con gli strumenti Origami e PeePDF su un file di 3540 byte e 15 oggetti.
Catena di fornitura della cybersecurity in una grande organizzazione: attività e modelli di fornitura, ruolo di vendor, system integrator e società specializzate, con subforniture a basso costo e turnover.
Fattura elettronica obbligatoria dal 1° gennaio 2019 e GDPR: il Garante ha avvertito l’Agenzia delle entrate il 15 novembre 2018 su privacy by design, valutazione d’impatto e intermediari.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine